この記事のポイント
- らしんばんは9月14~16日の不正アクセスで顧客情報が漏えいした可能性を公表した。
- カード情報とパスワードは漏えいしていないが、住所、注文・買取内容、口座情報などは対象になり得る。
- 注文内容を知る相手でも信用せず、メールのリンクを開かず公式サイトから告知を確認する。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
中古アニメグッズ店のらしんばんは、2026年9月14日から16日に受けた不正アクセスにより、一部の顧客情報が外部へ漏えいした可能性があると10月1日に発表した。攻撃は遮断し、警察と個人情報保護委員会へ報告したとしている。
カード番号以外にも注意が必要だ
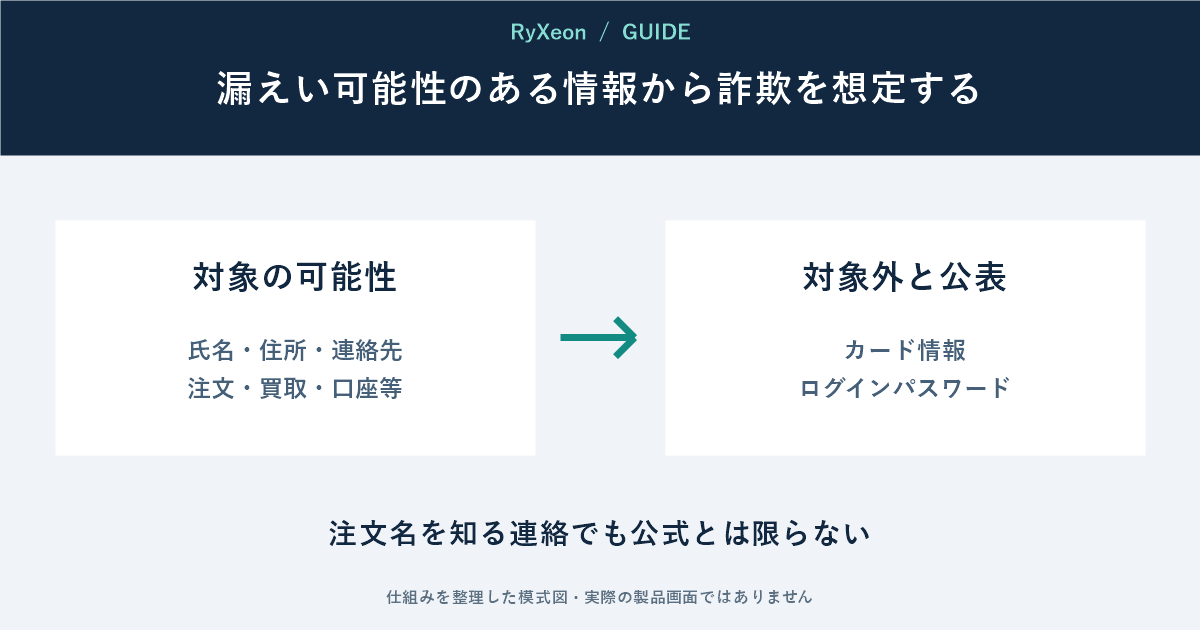
同社はクレジットカード情報とパスワードの漏えいを否定した。一方、氏名、住所、メール、電話、生年月日、本人確認書類の種別・番号、買取口座、注文内容、伝票番号などは利用状況により対象になり得る。
購入した商品名や金額を知るメールでも本物とは限らない。配送確認や返金を装う連絡からログインしない。
銀行や本人確認情報を理由に、暗証番号、ワンタイムパスワード、カード番号の入力を求められても応じない。公式サイトを自分で開き、窓口を照合する。
記録を残して監視する
利用時期、注文・買取履歴、届いた通知を保存する。身に覚えのない送金、口座変更、配送、電話があれば金融機関や配送会社へ公式窓口から相談する。
対象項目は利用サービスで異なる。マイナンバーは取得していないと公表されている。新しい事実が追加される可能性があるため公式告知を再確認したい。
出典:らしんばん公式不正アクセスによる個人情報漏えい可能性のお知らせ。確認:2026年10月1日。写真は店舗・注文画面ではなくイメージである。
コメント