この記事のポイント
- Gyazoは約1億7400万件の削除済み画像メタデータも漏えいしたと発表した。
- 漏えい件数は画像ファイル数ではなくメタデータの記録数であり、混同しないことが重要だ。
- 便乗した本人確認メールを警戒し、スクリーンショットへ機密を入れない運用へ改めたい。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
Gyazo運営元は2026年9月25日、不正アクセスの追加調査で、主に2023年2月以前に削除された画像約1億7400万件分のメタデータも漏えいしたと発表した。既報の約4億9000万件分などと合わせ、影響範囲の調査は続いている。
数字を『画像そのもの』と読み違えない
公表値は画像メタデータの記録数であり、同数の画像ファイルが外部公開されたという意味ではない。保存画像の消失や二次被害も9月25日時点では確認されていない。一方、削除済みなら痕跡も消えるという期待は崩れた。
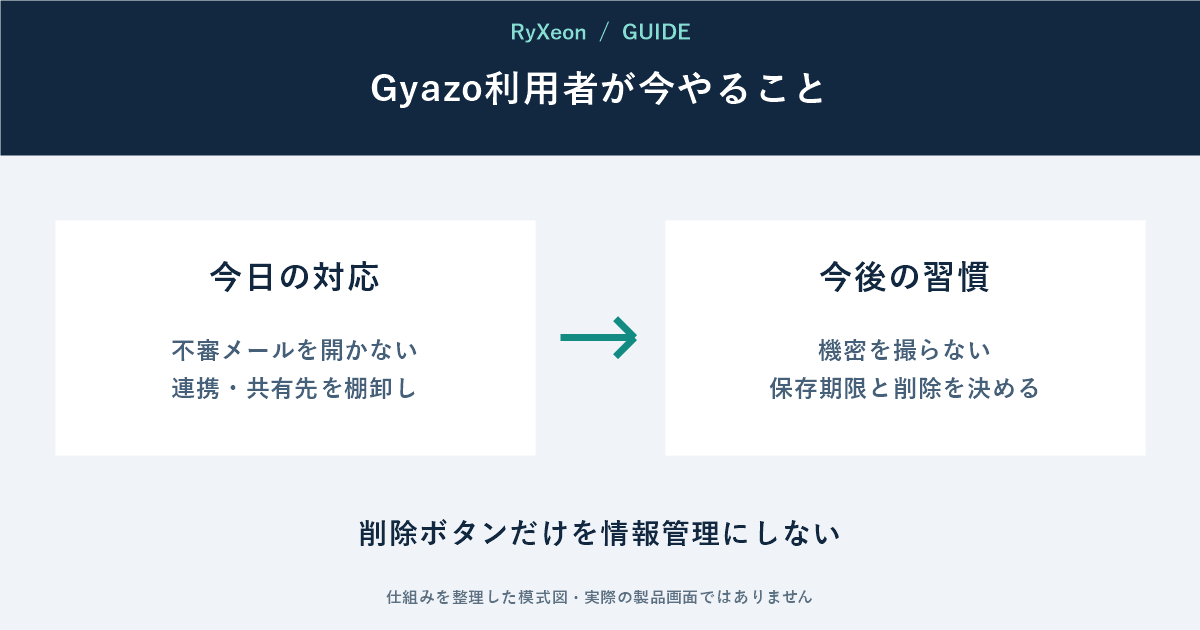
最優先は、Gyazoを名乗るメールやDMからログインしないことだ。公式告知をブックマークから開き、パスワード入力やファイルのダウンロードを急がせる連絡を疑う。
運営は影響を受けたOAuth認証情報を無効化したと説明している。X連携トークン単体ではログインや操作はできないともしており、根拠なくアカウント乗っ取りが起きたと断定しない。
スクリーンショットを一時保管と考えない
仕事の顧客情報、本人確認書類、予約番号、社内URLを画面ごと共有すると、画像を消した後も管理対象が残り得る。撮影前に通知を閉じ、必要部分だけ切り出し、共有期限と削除日を決める。
Gyazoは段階的なサービス復旧を予定し、次回更新を9月29日ごろとしている。復旧後は共有状態を自分で戻す仕組みも検討中だ。
出典:Gyazo公式不正アクセスに関する案内。確認:2026年9月26日。
コメント