この記事のポイント
- タイムズカーは約660万件の顧客情報が漏えいしたとする第2報を公表した。
- 氏名や連絡先に加え、対象者によって免許証情報・本人確認書類画像なども含まれる。
- クレジットカード情報の漏えいは確認されていないが、個別化された詐欺連絡には警戒が必要だ。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
タイムズモビリティは2026年9月28日、タイムズカーの不正アクセスに関する第2報を公表した。漏えい件数は約660万件で、現会員だけでなく退会者、入会手続きが完了しなかった人、法人会員も含む。
同じ情報が全員から漏れたわけではない
公表項目は氏名、住所、生年月日、電話番号、メールアドレス、運転免許証情報、本人確認書類画像、連携サービスIDなどで、対象者や登録状況によって異なる。パスワードは不可逆変換して保存され、クレジットカード情報の漏えいは確認されていないという。
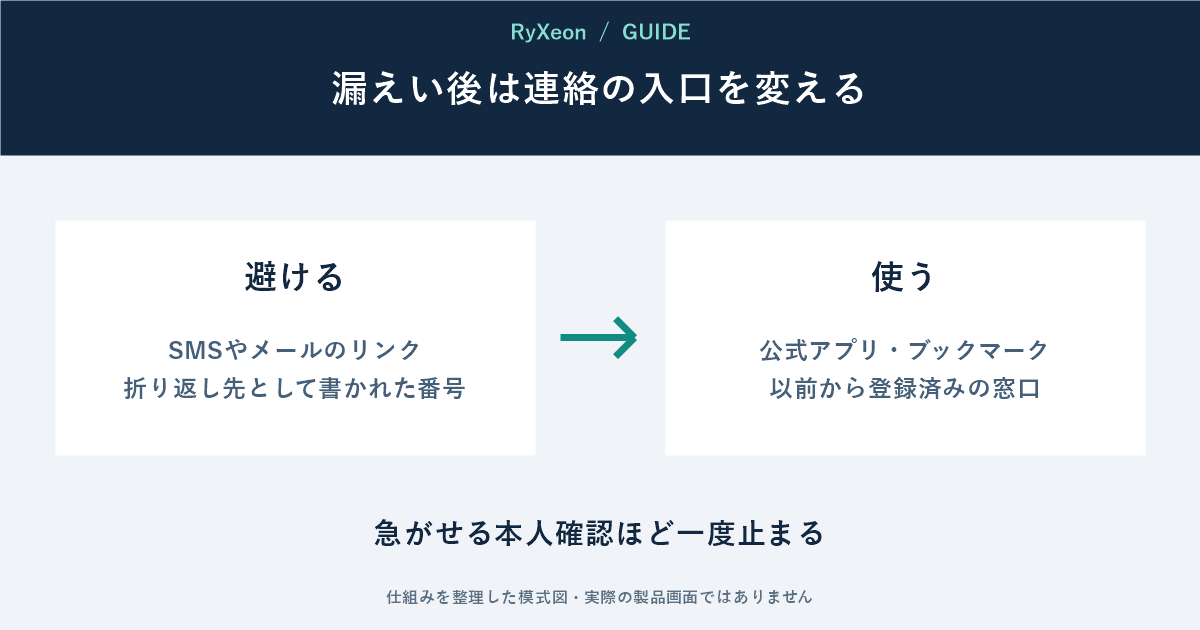
当面の現実的な危険は、氏名や利用歴を使って本物らしく見せるフィッシングである。「至急、本人確認」「補償のため再登録」と届いても、その文面のリンクや電話番号は使わない。
タイムズカーは、メール、SMS、電話でパスワード、認証コード、カード情報を尋ねることはないと案内している。入力を急がせる連絡は閉じ、公式アプリや自分で開いた公式サイトから確認する。
パスワード変更だけで終わらせない
使い回しがあれば他サービスも含めて別々の長いパスワードへ変更し、利用できる場合は多要素認証を有効にする。免許証画像などは変更できないため、身に覚えのない契約、請求、本人確認通知をしばらく確認する。
2026年9月28日時点で、漏えい情報の不正利用や公開は確認されていない。今後の調査結果と個別連絡は公式のお知らせで追う。
出典:タイムズカー公式不正アクセスに関する第2報。確認:2026年9月29日。写真はサービス画面ではなくイメージである。
コメント