この記事のポイント
- Apache Tomcat Native 2.0.15以前などに、証明書確認や停止につながる脆弱性が公表された。
- 対象はTomcat Nativeの特定バージョンで、すべてのPC利用者が手動更新する話ではない。
- 自社運用か管理サービスかを確認し、担当者または事業者の案内に沿って更新する。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
ApacheはTomcat Native Connectorの脆弱性を公表した。影響する範囲は1.3.0~1.3.8、2.0.0~2.0.15で、クライアント証明書の要件が弱まる問題や、TLS接続時にJVMを停止させられる問題などが含まれる。
まずNativeを使っているか調べる
Tomcat Nativeは、Tomcat本体とOpenSSLなどを結ぶ追加部品である。Tomcatという名前を見ただけで、個人PCのJavaやブラウザーを更新する話だと判断しない。
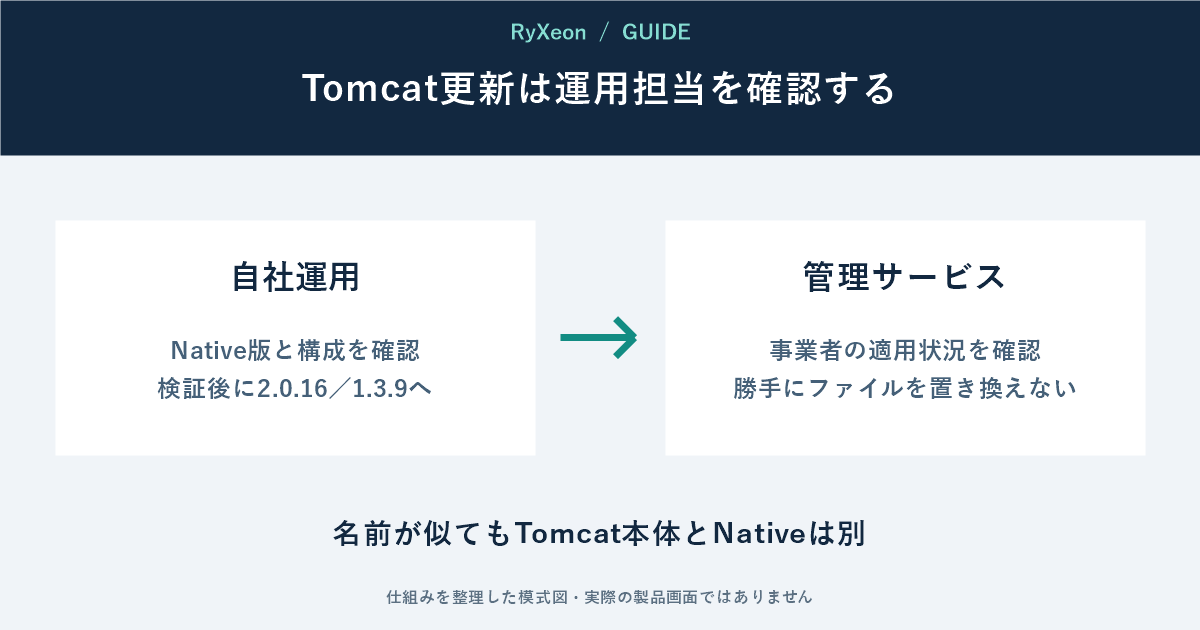
社内システムなら、サーバー台帳、起動ログ、パッケージ一覧からTomcat Nativeの有無と版を担当者が確認する。対象なら2.0.16または1.3.9以降への更新を検討する。
レンタルサーバーやクラウドの管理サービスでは、利用者が部品を直接置き換えると保守対象外や停止の原因になる。事業者の障害・セキュリティ情報と適用予定を確認する。
更新後は証明書認証を試す
相互TLSを使うシステムでは、有効な証明書、期限切れ、失効済みの各パターンを検証環境で確認する。接続数を徐々に戻し、JVM停止やTLSエラーがないかログを監視する。
一般社員は、社内システムへ入れない場合に画面の表示時刻とエラー文を控え、IT担当へ伝える。非公式サイトから更新ファイルを入れない。
出典:Apache Tomcat公式Native Connector脆弱性情報。確認:2026年9月27日。
コメント