この記事のポイント
- ローソンのメールサーバーが不正利用され、9月25~27日に約70万件の不審メールが送信された。
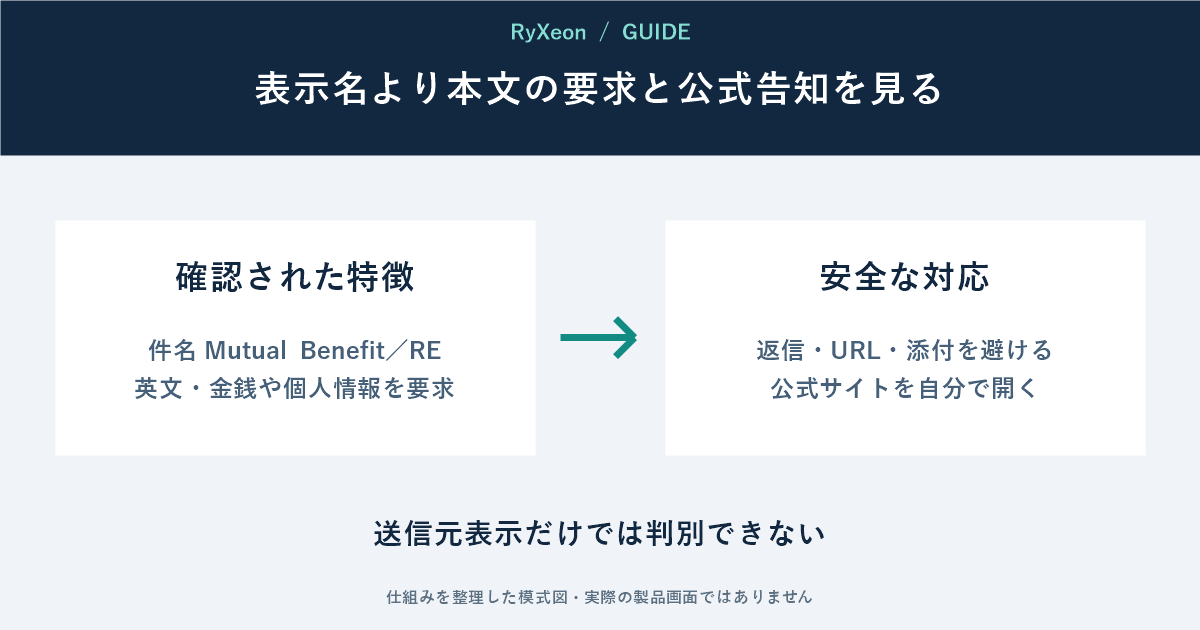
- 件名「Mutual Benefit」「RE」などが確認されたが、送信元表示が第三者に見える偽装例もある。
- 返信、URL、添付、送金、個人情報入力をせず、公式サイトを自分で開いて告知を確認する。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
ローソンは、同社メールサーバーが第三者に不正利用され、2026年9月25日15時ごろから27日17時15分ごろまでに約70万件の不審な英文メールが外部へ送信されたと公表した。
表示名だけでは見分けられない
確認された件名は「Mutual Benefit」または「RE」で、金銭取得を示唆し、返信や個人情報提供を求める内容だった。ただし別の内容もあり得て、送信元アドレス表示が第三者に見えるよう偽装された例もある。
知っている企業名や過去メールへの返信形式に見えても、本文が急な送金・個人情報・添付開封を求めるなら操作を止める。
メール内の解除リンクや問い合わせ先も使わない。公式アプリやブックマークからサイトを開き、必要なら公開された窓口へ別経路で確認する。
情報流出とは分けて読む
ローソンは現時点で、この件による個人情報流出、データセンター侵入、改ざん、マルウェア感染は確認していないと説明する。メール送信の不正利用と顧客情報流出を同一視しない。
9月27日に設定変更と通信制限を実施済みで、原因確認と恒久対策を進めるとしている。追加公表がないか公式告知を確認したい。
出典:ローソン公式当社メールサーバーの不正利用による不審メール送信について。確認:2026年10月2日。写真は実際のメール画面ではなくイメージである。
コメント