この記事のポイント
- GitHubは10月14日から新規RSA SSH鍵を3072ビット以上にし、古い方式を2027年1月に終了する。
- RSA鍵そのものがすべて使えなくなるのではなく、SHA-1のssh-rsa署名方式などが対象だ。
- 接続ソフトの版と鍵の種類を確認し、新しい鍵で接続できてから古い鍵を削除する。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
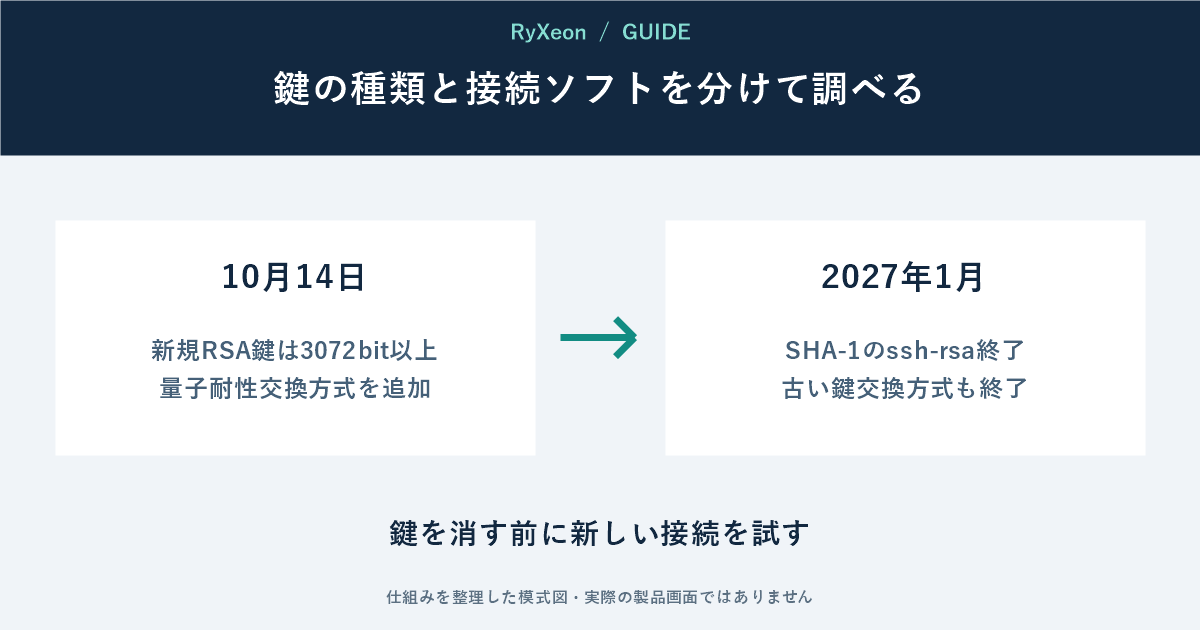
GitHubはSSH接続の安全性を高めるため、古い署名・鍵交換方式を段階的に終了する。2026年10月14日以降にアップロードする新規RSA鍵は3072ビット以上が必要になり、2027年1月13日にSHA-1を使うssh-rsa署名方式などを削除する予定だ。
RSAという名前だけで判断しない
既存RSA鍵が直ちに全廃されるわけではない。問題になるのは鍵長、接続ソフトが選ぶ署名方式、古い鍵交換方式である。OpenSSH、PuTTY、JSch、CI機器など接続元ごとに版を調べる。
可能ならEd25519の新しい鍵を作り、GitHubへ追加し、接続テストが通ってから古い鍵を削除する。
秘密鍵をWebフォーム、チャット、メールへ貼り付けない。新しい鍵の登録時に求められるのは公開鍵であり、秘密鍵は端末内で保護する。
停止試験の日程を利用する
11月4日と12月9日に旧方式の停止試験が予定されている。社内サーバーや自動処理は試験日に失敗ログがないか確認し、本番終了前に更新する。
GitHubは対応する古いクライアントの目安も公開している。管理端末では勝手に更新せず、管理者へ鍵のローテーション計画を相談する。
出典:GitHub公式ChangelogSecurity improvements for SSH。確認:2026年10月1日。写真は鍵管理画面ではなくイメージである。
コメント