この記事のポイント
- 日本原子力研究開発機構は研究支援サイトから175人分の個人情報が漏えいしたと公表した。
- 顔写真付き身分証画像200件、健康診断結果146件などが含まれ、6人分にはマイナンバーも確認された。
- 対象者は個別通知を公式窓口で照合し、本人確認を装う詐欺や身に覚えのない契約を継続して監視する。
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。紹介するサービスの画面ではない。
日本原子力研究開発機構(JAEA)は、研究用原子炉JRR-3の外部利用者向け研究支援サイトから2,419ファイルが不正にダウンロードされ、175人分の個人情報を含む367ファイルが漏えいしたと発表した。
漏えいしたのは認証情報だけではない
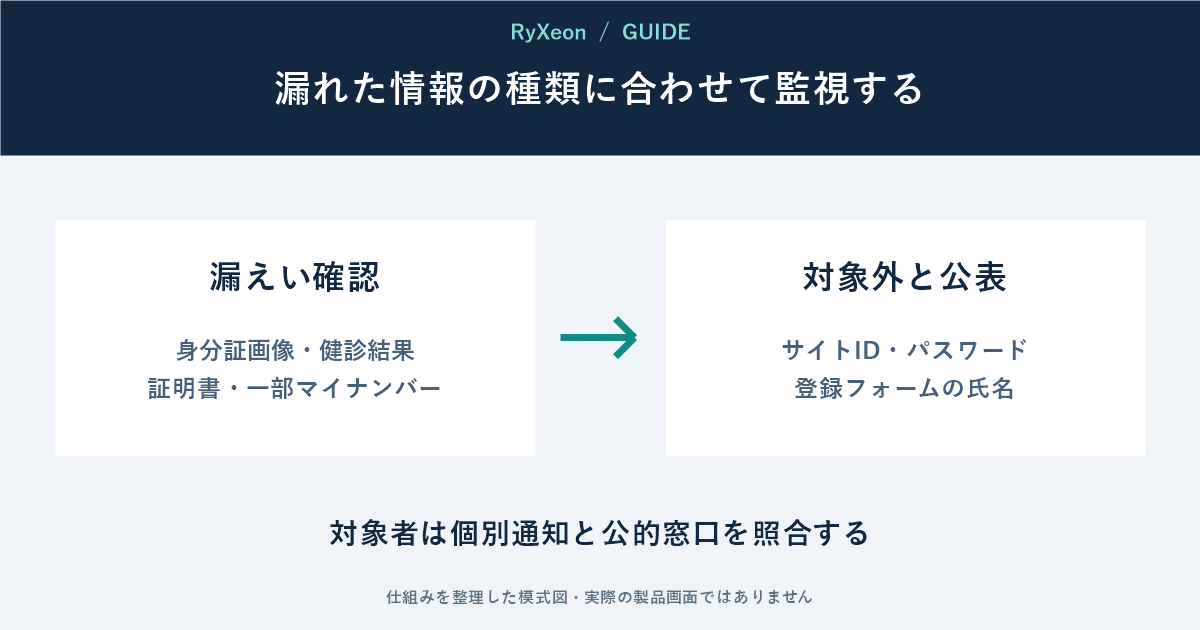
顔写真付き公的身分証明書の画像200件、放射線業務の特殊健康診断結果146件、従事者証明書21件が含まれる。6人分ではマイナンバーも確認された。一方、サイトのID・パスワードや登録フォームへ入力した氏名は漏えいしていないとしている。
対象通知を受けた人は、文面のリンクをそのまま開かずJAEA公式サイトから窓口を確認し、漏れた書類の種類と再発行・相談の要否を照合する。
「身分証を再確認する」と称して別の身分証画像、顔動画、暗証番号を追加提出させる連絡に注意する。マイナンバーを変更すれば全情報が無効になる、という単純な仕組みでもない。
パスワード変更だけで終えない
今回の公表範囲ではアカウント情報は対象外だが、住所や顔写真、健康情報を知る相手は精巧ななりすましを作れる。身に覚えのない契約、郵便、電話を記録し、必要に応じて警察や個人情報の相談窓口へ連絡する。
研究支援サイトは機構の業務ネットワークから独立し、他システムへの影響はないと説明されている。公表範囲を超えた推測で危険を広げないことも大切だ。
出典:JAEA公式不正アクセスによる情報漏えいについて。確認:2026年10月2日。写真は研究施設や漏えい資料ではなくイメージである。
コメント