

この記事のポイント
- 公開サンプルpasswordは52,372,427回見つかった
- 表示回数は現在使われている人数ではなく漏えいデータ内の出現数だ
- 検索時は完全な文字列や完全なハッシュを送らない仕組みである
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。本文の画面は実際の操作時に撮影した。
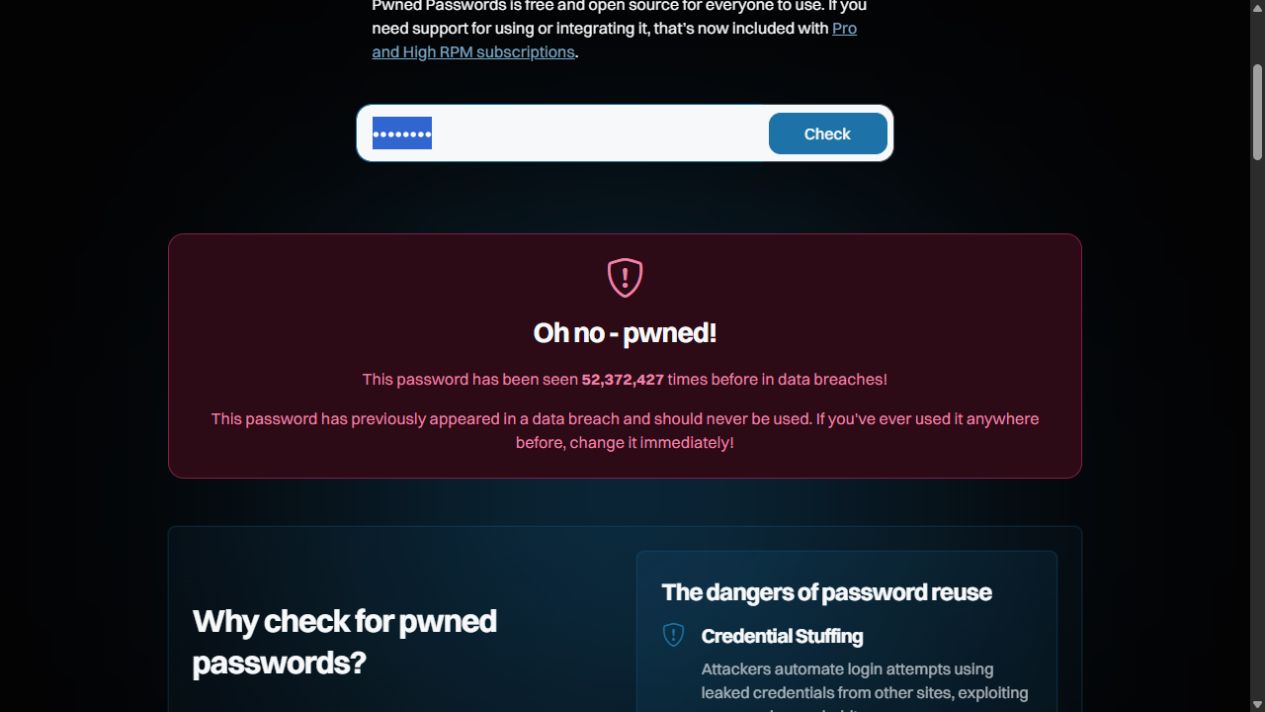
検証環境:2026年10月6日、Windows上のCodex内蔵ブラウザーでHave I Been PwnedのPwned Passwordsを未ログインで使用。実在アカウントの秘密情報ではなく、説明用の公開サンプル「password」を入力した。
結果は「Oh no – pwned!」で、既知の漏えいデータ内に52,372,427回現れたと表示された。ここでの数字は、今もこの文字列を使う人数や被害者数ではない。同じ文字列が収録済みデータで何回見つかったかを示す。
文字数や記号の有無だけではなく、すでに広く知られた文字列かを別軸で確認できる。見た目が複雑でも、漏えい済みの定型文字列なら候補リストから試されやすい。
操作手順
- Pwned Passwordsを開く。
- 確認欄へ文字列を入力する。
- Checkを押す。
- 「pwned」なら出現回数、「not found」なら今回のデータ内で未検出という意味で読む。
検索時に何が送られるか
公式説明では、ブラウザー側でSHA-1ハッシュを作り、先頭5文字だけをAPIへ送るk-anonymity方式を使う。APIは同じ先頭部分を持つ候補一覧を返し、完全一致の照合はブラウザー側で行う。そのため、完全な入力文字列や完全なハッシュをサービスへ送らずに検索できる。
未検出は「安全保証」ではない。データセットへ未収録という意味であり、他サービスとの使い回しや推測しやすい規則まで判定するものではない。この記事の要点は、強度計とは異なる「既知の漏えい出現」を測る機能にある。


コメント