

この記事のポイント
- RyXeonはF評価・0/100になった
- 12項目中5項目が合格だった
- CSP、HSTS、nosniffなど未設定のヘッダーが主な減点だった
サムネイルはイメージ写真。写真の配布元:Unsplash(利用許諾)。本文の画面は実際の操作時に撮影した。
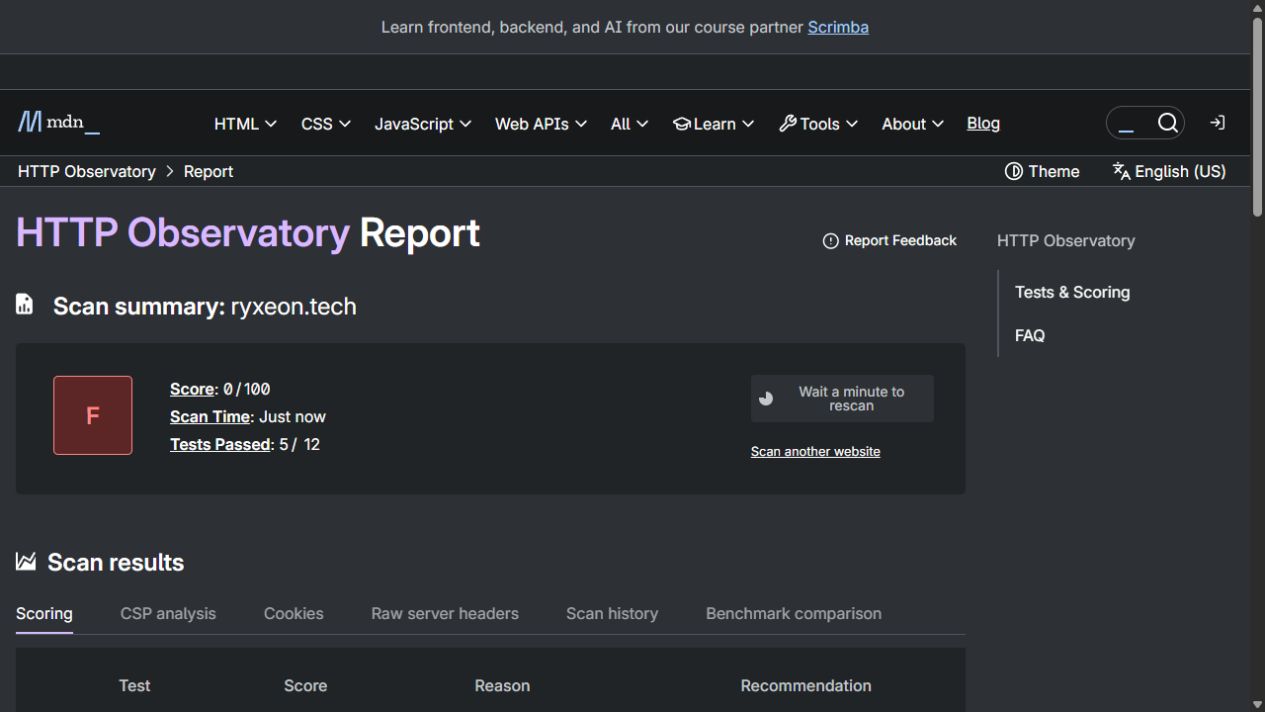
検証環境:2026年10月6日、Windows上のCodex内蔵ブラウザーからMDN HTTP Observatoryへryxeon.techを入力し、その場で新規スキャンした。
結果はF、0/100、合格5/12だった。表ではCORSが合格し、Cookieは検出なし。一方、Content-Security-Policy(CSP)未実装で25点、Strict-Transport-Security(HSTS)未実装で20点、フレーム埋め込み対策未実装で20点などが減点された。
点数を上げる最短経路は記事本文の修正ではなく、WebサーバーやCDNから返すHTTPレスポンスヘッダーの調整である。WordPressの編集画面だけを見ても、この診断項目は改善しない。
操作手順
- MDN HTTP Observatoryを開く。
- Domain name or URLへ公開サイトを入力する。
- Scanを押して完了を待つ。
- 総合点より先に、失敗した行のReasonとRecommendationを読む。
- 変更後は再スキャンし、同じ項目が合格へ変わったか確認する。
0点をどう読むか
これはマルウェア感染や侵入の有無を判定する点数ではない。Mozillaが定めたHTTPヘッダーなどの実装状況を採点した結果である。今回、HTTPSページ自体は表示できたが、診断ではHTTPからHTTPSへのリダイレクトも失敗扱いだった。
優先順位は、影響の大きいCSPとHSTSをホスティング環境で実装可能か確認し、その後にX-Content-Type-Options: nosniffやReferrer-Policyを整える流れが現実的だ。CSPは広告・解析・WordPressプラグインを止める可能性があるため、いきなり厳しい設定を公開せずテスト環境で許可元を洗い出す必要がある。

コメント